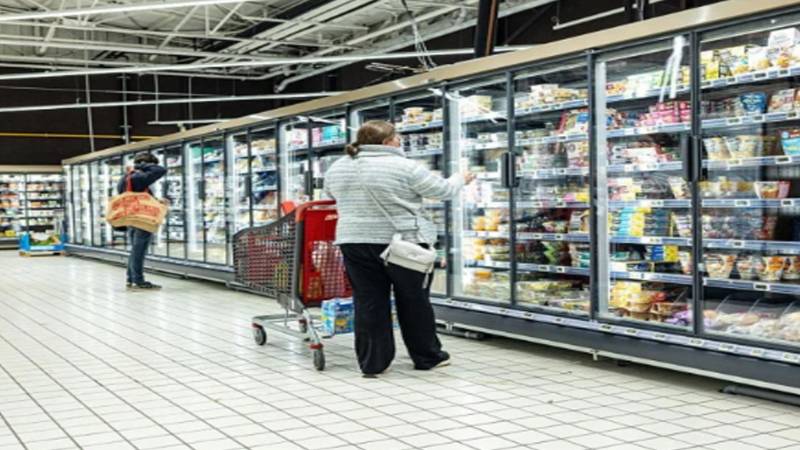
پیرس: فرانس میں سیکڑوں سپر مارکیٹس کے ریفریجریشن سسٹمز مبینہ سائبر حملے کا نشانہ بن گئے، جس کے نتیجے میں فریج اور فریزر کا درجہ حرارت غیر معمولی حد تک بڑھ گیا، تازہ اور منجمد خوراک خراب ہوگئی جبکہ بعض اسٹورز میں آگ لگنے کے واقعات بھی رپورٹ ہوئے۔
حکام نے واقعے کی تحقیقات شروع کردی ہیں اور ممکنہ مالی نقصان کا تخمینہ کروڑوں یورو لگایا جا رہا ہے۔الجزیرہ، اے ایف پی اور رائٹرز کی رپورٹس کے مطابق، فرانس کی بڑی ریٹیل کمپنیوں انٹرمارشے، کوآپریٹو یو، ای لی کلرک، کیریفور اور مونوپری نے پیر کو سائبر حملے سے متعلق اطلاعات کی تصدیق کی۔ کمپنیوں نے اس واقعے کو غیر معمولی نوعیت کا قرار دیا۔رپورٹس کے مطابق، انٹرمارشے اور اس کے نیٹو برانڈ کے کم از کم 300 اسٹورز، کوآپریٹو یو کے 100 سے زائد مراکز اور کیریفور کے 80 سپر مارکیٹس متاثر ہوئے۔ مونوپری نے بتایا کہ اس کے تقریباً 490 اسٹورز میں سے 5 فیصد کو نشانہ بنایا گیا، جبکہ ای لی کلرک کے متعدد مراکز بھی متاثر ہوئے۔
فریج اور فریزر کا درجہ حرارت 50 ڈگری تک پہنچنے کا دعویٰ
ابتدائی معلومات کے مطابق، ہیکرز نے انٹرنیٹ سے منسلک ریفریجریشن سسٹمز کو دور سے کنٹرول کرتے ہوئے ڈی فراسٹنگ کا عمل زبردستی شروع کیا، جس کے باعث بعض اسٹورز میں فریج اور فریزر کا درجہ حرارت مبینہ طور پر 50 ڈگری سینٹی گریڈ تک پہنچ گیا۔درجہ حرارت میں غیر معمولی اضافے کے نتیجے میں بڑی مقدار میں تازہ اور منجمد اشیائے خورونوش خراب ہوگئیں۔ متاثرہ اسٹورز کو خوراک کے ضائع ہونے اور کاروباری سرگرمیوں میں خلل کا سامنا کرنا پڑا۔پیرس پراسیکیوٹر آفس کے مطابق، حملے میں بڑی فوڈ ریٹیل کمپنیوں کے انٹرنیٹ سے منسلک ریفریجریشن سسٹمز کو نشانہ بنایا گیا۔ حکام کے مطابق، خوراک کے ضیاع کے علاوہ بعض مقامات پر آگ لگنے کے واقعات بھی سامنے آئے ہیں۔
کروڑوں یورو کے نقصان کا خدشہ
انٹرمارشے کے چیف ایگزیکٹو تھیری کوتیلارڈ نے فرانسیسی ٹی وی چینل بی ایف ایم کو بتایا کہ اس حملے کے باعث ملک بھر میں ایک ہی دن کے دوران کروڑوں یورو کا نقصان ہوسکتا ہے۔کمپنی کے مطابق، متاثرہ اسٹورز کو خراب ہونے والی تازہ اور منجمد مصنوعات تلف کرنا پڑیں گی، جس سے مالی نقصان میں مزید اضافہ ہونے کا خدشہ ہے۔کوآپریٹو یو کے سربراہ ڈومینک شیلشر نے بتایا کہ کمپنی کے ریفریجریشن سسٹمز اتوار کی رات سے متاثر تھے۔ ان کا کہنا تھا کہ تازہ خوراک محفوظ رکھنے اور عوام کی غذائی ضروریات پوری کرنے والے نظام کو نشانہ بنانا انتہائی سنگین اور ناقابلِ قبول اقدام ہے۔
فرانسیسی حکومت نے تحقیقات کا حکم دے دیا
فرانس کے وزیراعظم سیباستیاں لیکورنو نے قومی سائبر سکیورٹی ایجنسی (ANSSI) کو واقعے کی تحقیقات کا حکم دیا ہے۔ حکام دیگر یورپی ممالک کے ساتھ بھی رابطے میں ہیں تاکہ معلوم کیا جاسکے کہ آیا یہ حملہ فرانس تک محدود تھا یا دوسرے ملکوں میں بھی اسی نوعیت کے نظام متاثر ہوئے ہیں۔وزیراعظم کے دفتر سے وابستہ ایک ذریعے کے مطابق، تحقیقات کے دوران ڈنمارک کی کمپنی ڈانفوس کے تیار کردہ سافٹ ویئر میں ممکنہ کمزوری کی نشاندہی ہوئی ہے۔ڈانفوس نے کہا کہ اسے فرانس میں ریفریجریشن مینجمنٹ کے محدود تعداد میں سسٹمز متاثر ہونے کی اطلاعات موصول ہوئی ہیں۔ کمپنی کے مطابق، متاثرہ یونٹس میں پرانا فرم ویئر استعمال ہورہا تھا، جبکہ صارفین کو اپنے سسٹمز اپ ڈیٹ رکھنے کی ہدایات دی جاتی رہی ہیں۔سائبر سکیورٹی ماہرین کے مطابق، اگست میں شائع ہونے والی ایک تحقیق میں بھی ڈانفوس کے بعض سسٹمز میں ایسی کمزوریوں کی نشاندہی کی گئی تھی جن کے ذریعے حفاظتی تصدیقی مراحل کو نظرانداز کیا جاسکتا تھا۔
اسپین، جرمنی اور دیگر یورپی ممالک بھی متاثر ہونے کی اطلاعات
سائبر خطرات کے ماہر فیلکس ایمے نے رائٹرز کو بتایا کہ اسپین، پرتگال، پولینڈ، جرمنی اور بیلجیم بھی متاثرہ ممالک میں شامل ہیں۔ تاہم، ان ممالک میں نقصان کی نوعیت اور اس کی مجموعی مالیت سے متعلق تفصیلات فوری طور پر سامنے نہیں آئیں۔ماہرین نے خبردار کیا ہے کہ انٹرنیٹ سے منسلک صنعتی آلات میں موجود سکیورٹی کی کمزوریاں اہم نظاموں کو سائبر حملوں کے خطرے سے دوچار کرسکتی ہیں۔ اگر مستقبل میں توانائی کے نظام، اسپتالوں یا دیگر بنیادی سہولتوں کو اسی نوعیت کے حملوں کا نشانہ بنایا گیا تو اس کے نتائج زیادہ سنگین ہوسکتے ہیں۔
حملے کے ذمہ داروں کی شناخت تاحال سامنے نہیں آئی
فرانسیسی حکام تاحال حملے میں ملوث افراد یا گروہ کی شناخت نہیں کرسکے۔ تحقیقات کے دوران سسٹمز میں موجود ممکنہ سکیورٹی خامیوں، حملے کے طریقۂ کار اور دیگر ممالک پر پڑنے والے اثرات کا جائزہ لیا جارہا ہے۔دوسری جانب، متاثرہ سپر مارکیٹس اپنے ریفریجریشن سسٹمز بحال کرنے، خوراک کے ضیاع کا تخمینہ لگانے اور کاروباری سرگرمیاں معمول پر لانے کی کوشش کر رہی ہیں۔ حکام کی تحقیقات مکمل ہونے کے بعد حملے کی نوعیت اور اس کے مجموعی نقصانات کے بارے میں مزید تفصیلات سامنے آنے کی توقع ہے۔